


Pengolinとは
Pengolin(pengolin.io)は、毎日見つかる新しいソフトウェアの脆弱性に合わせて、ネット回線とパソコンを診断するサービスです。
専門知識がなくても、外から入れる危ない入口がないかを簡単に調べられます。危ない設定が見つかったら、どう直せばいいかまで分かりやすく案内します。
はじめまして。TARSです。2021年から個人で、ITサービスとソフトウェアの開発をしています。これまでに、離れた場所から自分のパソコンへ安全に接続できる「FlashDesk」(flashdesk.io)を作って提供してきました。その中で、家庭や小さな会社のネットワークに、外から入れる危ない入口が残っているのを何度も見てきました。そこで作ったのがPengolinです。2026年11月5日に提供を始めました。
・脆弱性は、毎日のように見つかっている
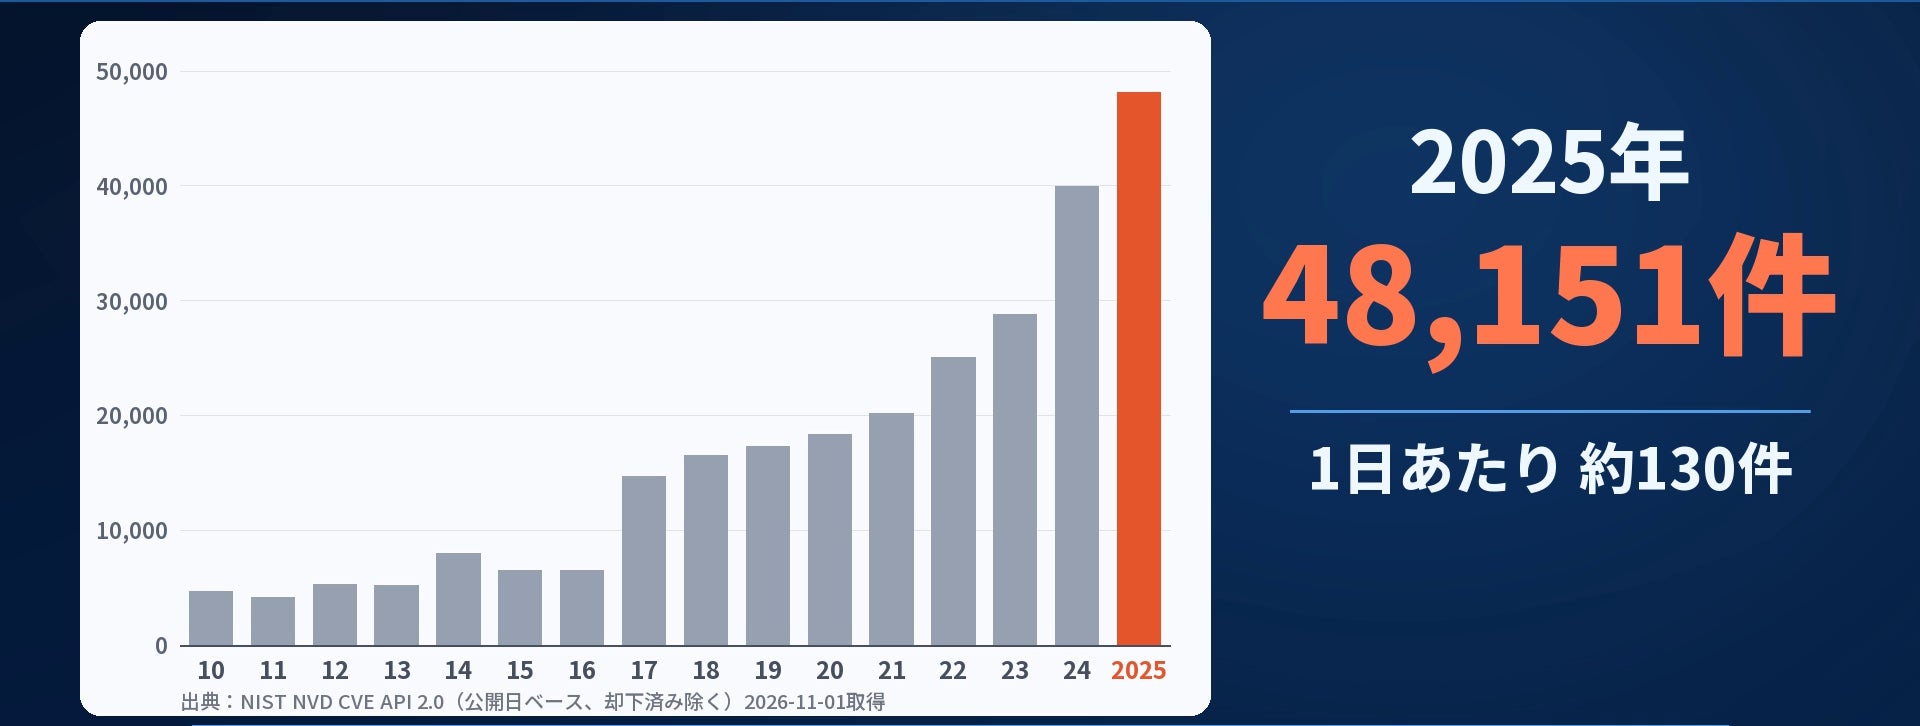
ソフトウェアの脆弱性は、毎日のように新しく見つかっています。2025年に公開されたCVE(公開された脆弱性)は4万8151件。1日あたり、およそ130件です。
・全部を自分で追うのは難しい
このすべてを自分で追いかけて、自分の回線やパソコンに関係があるかを毎回調べるのは、とても大変です。ネットワークの危険な設定は、専門家でないと気づきにくいものです。
Pengolinは、新しい脆弱性に追いつき続けます
そこでPengolinです。診断項目は、新しく見つかった脆弱性に合わせて随時アップデートしています。あなたが追いかけなくても、診断がいつも最新に追いつきます。
いま診断で確認する項目は74項目です。うち20項目で既知の脆弱性(CVE)を照合しています。照合しているCVEは611件(1999年〜2026年に公開)。うち214件は、実際の攻撃で悪用が確認されたものです(米国CISAの一覧)。毎日見つかる脆弱性のすべてではなく、米国のCISA・NISTやFIRSTのデータをもとに、家庭や職場で本当に狙われるものを選んで照合しています。
・週1回の自動診断
しかも、週に1回、自動で診断します。先週は大丈夫だったところも、新しい脆弱性に合わせて見直します。
アプリが週に1回パソコンを診断し、提案をマイページに保存します。結果は毎回メールで届きます。使うパソコンの台数は、あとから増やせます。
診断の中身
ここから、診断の中身をご紹介します。
・外からの診断(ブラウザから・インストール不要)
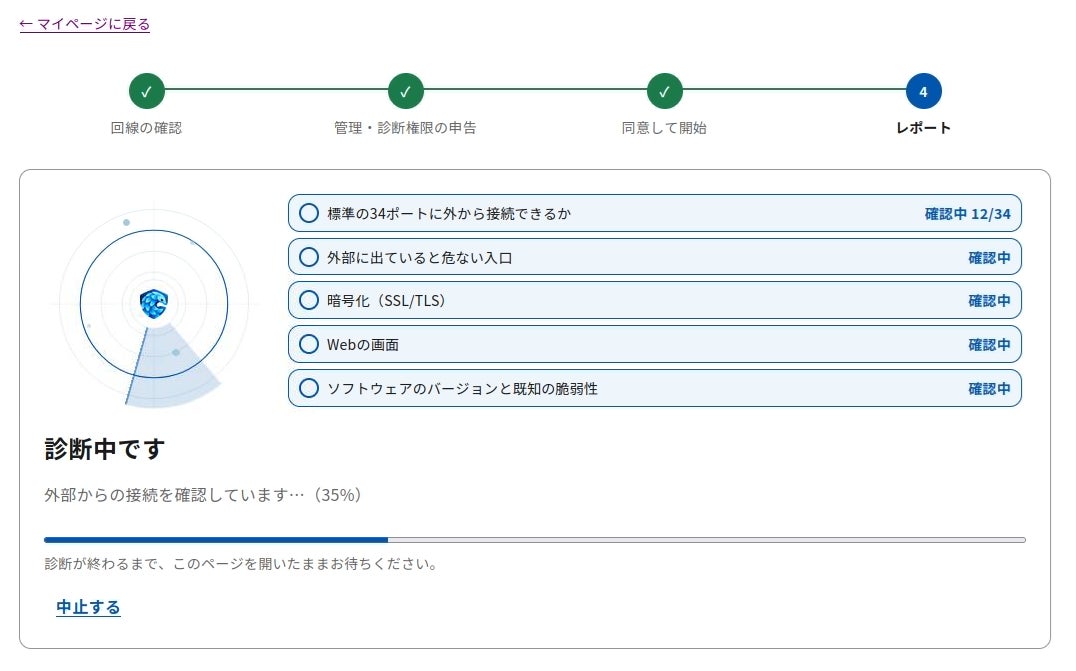
Webブラウザから、いまつないでいる回線を外から調べ、開いたままの入口や既知の脆弱性を確認します。
決められた45種類のポートで負荷の少ない接続確認をし、公開ポートや遠隔操作、ファイル共有、ルーター、カメラなど、外から見えているリスクを調べます。確かめた事実をもとに、AIが影響と対策を説明します。
・内からの診断(アプリで・パソコンの中から)
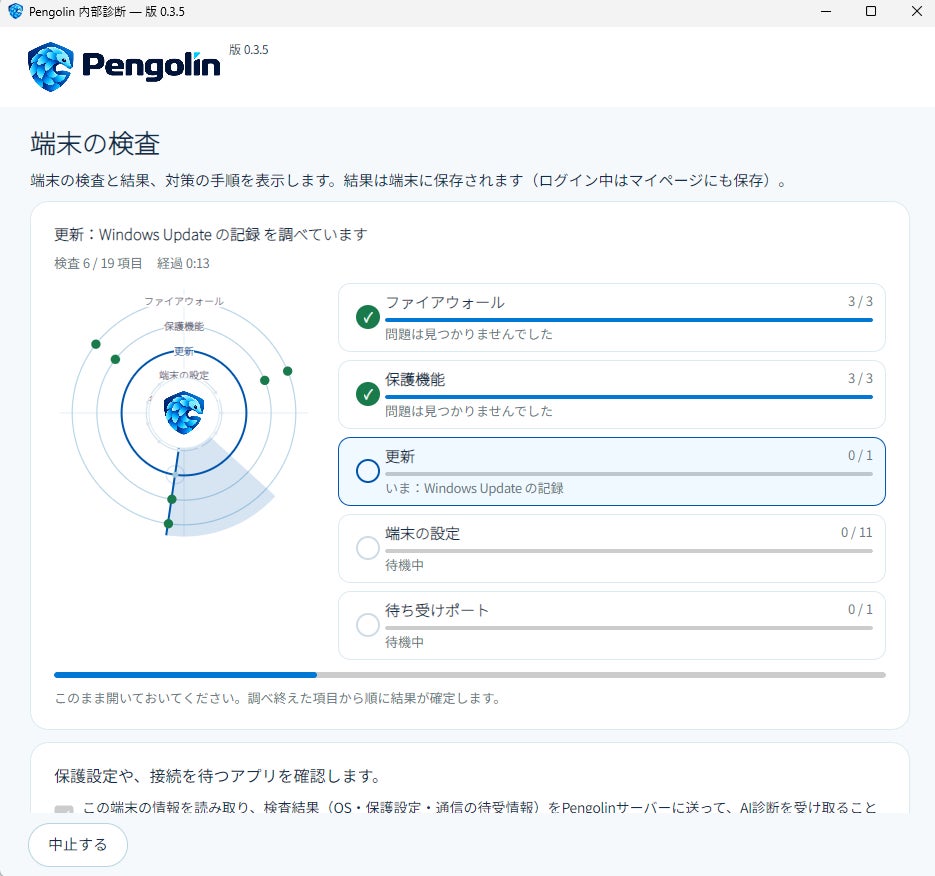
パソコンにアプリを入れると、ソフトの更新漏れや設定を中から確認します。こちらも新しい脆弱性に合わせて更新されます。
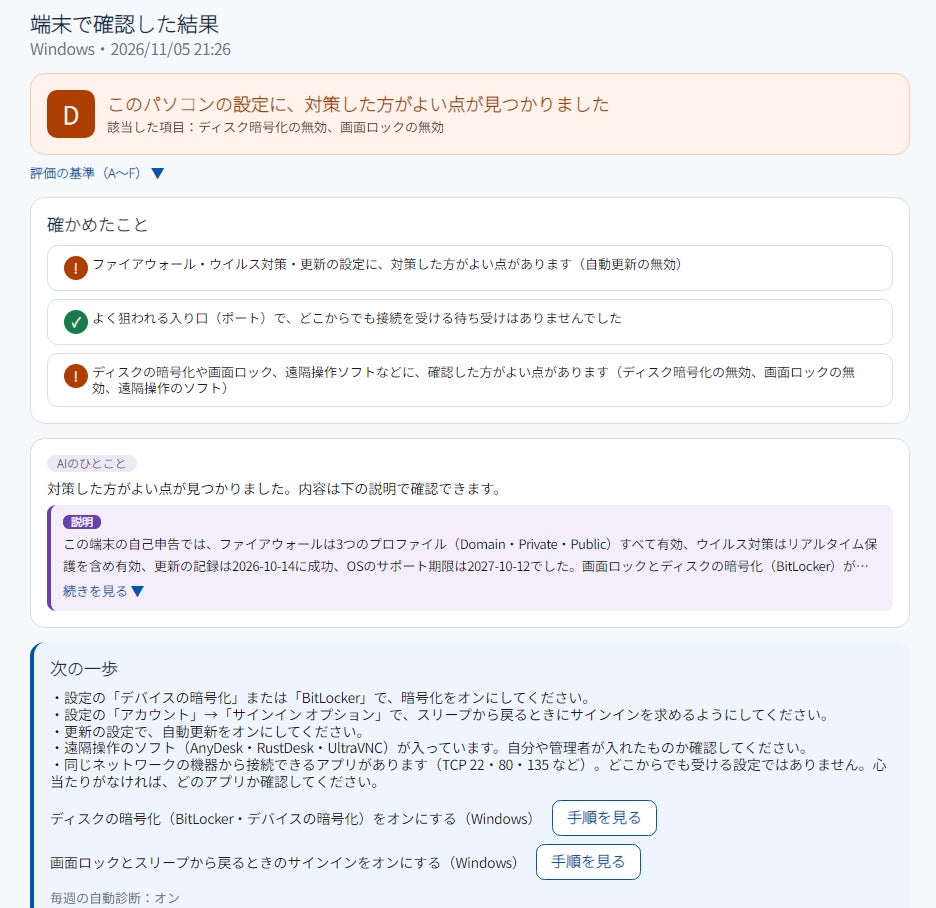
更新の記録、保護機能の設定、待ち受けているアプリを確かめます。同意のうえで結果を送るとAIの提案が届き、結果はパソコンに保存されます。Windows、macOS、Linuxに対応しています。
・両方使うと
外からの診断と内からの診断、両方を使うと、回線の入口とパソコンの中を、まとめて確かめられます。入口が閉じていても中の更新が止まっていることや、中が整っていても入口が開いていることがあるからです。
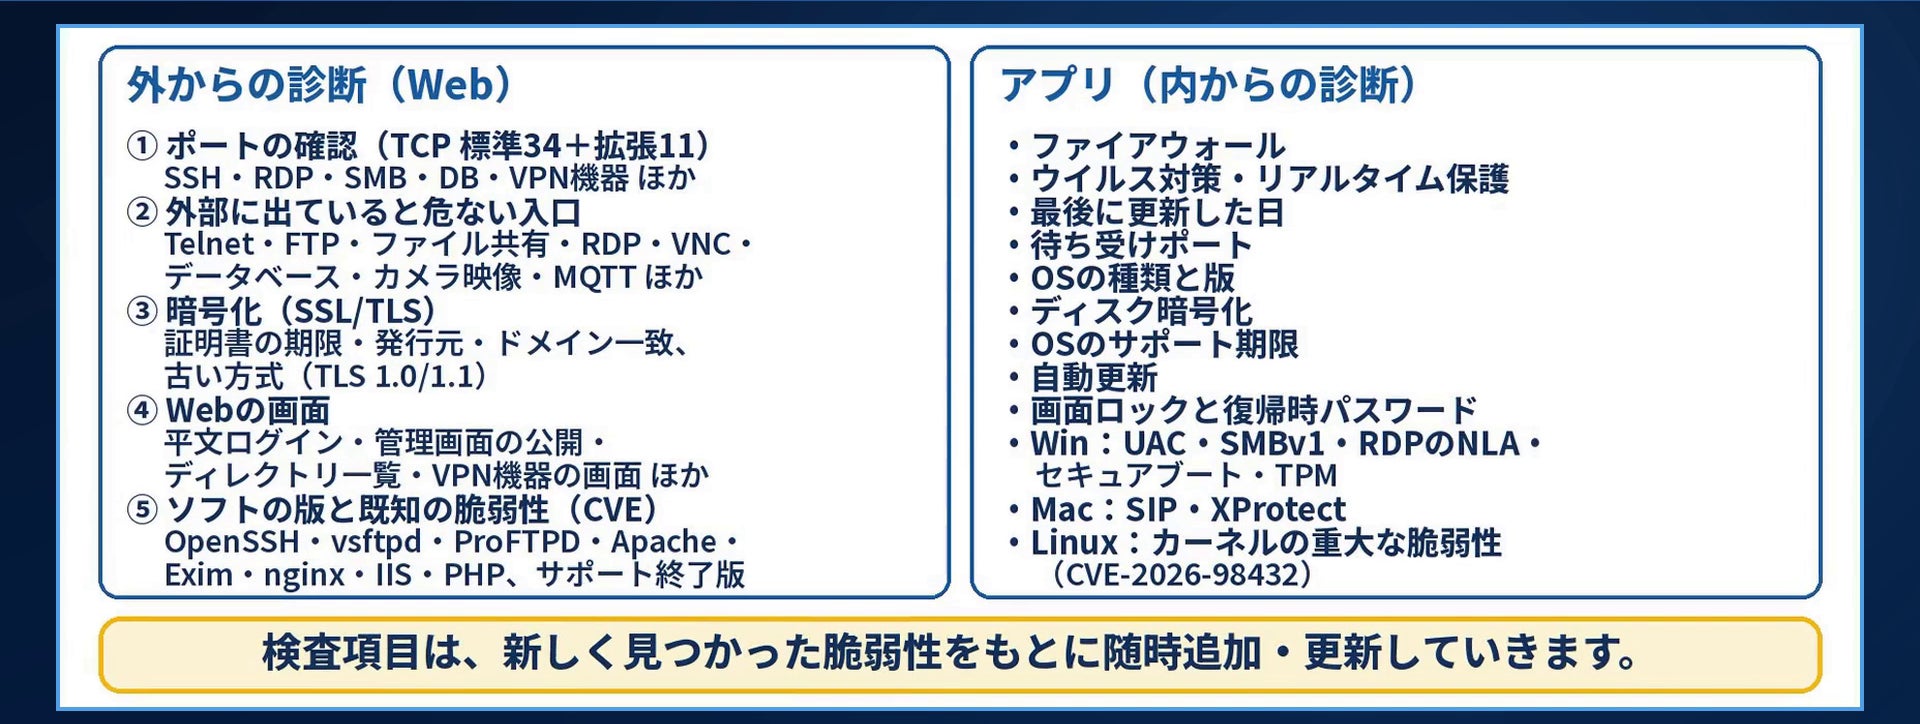
外からの診断(Web):
・ポートの確認(標準34種類+拡張11種類=合計45種類。ドメインの診断は443番だけ)
・外から見えると危ない入口(遠隔操作・ファイル共有・データベース・カメラ・ルーター遠隔管理・VPN機器の入口など)
・暗号化(SSL/TLS)の状態(期限切れ・自己署名・古いTLS 1.0/1.1など)
・公開されているWeb画面(平文のログイン画面、ディレクトリ一覧、管理画面など)
・ソフトのバージョンと既知の脆弱性の照合(OpenSSH、Dropbear SSH、vsftpd、ProFTPD、Exim、Apache httpd、nginx、IIS、PHP、OpenSSL、Tomcat、Squid、Jetty、lighttpd、GoAhead、Boa、thttpd、WordPressの18種類。照合しているCVEは181件、うち悪用確認済み26件。サポート終了版も確かめます)
アプリ(内からの診断):
・ファイアウォール/ウイルス対策・リアルタイム保護(OSごとの確認)
・更新の記録/待ち受けポート/OSの種類と版・サポート期限/自動更新
・ディスク暗号化/画面ロックと復帰時パスワード
・UAC・SMBv1・RDPのNLA・セキュアブート・TPM(Windows)/SIP・XProtect(macOS)/セキュアブート・TPM(Linux)
・OSの更新で直る既知の脆弱性(Windows 328件・macOS 107件、うち実際の攻撃で悪用が確認されたもの188件)。Linuxはカーネルの既知の脆弱性も確かめます
これらの検査項目は、新しく見つかった脆弱性をもとに随時追加・更新していきます。検査項目の最終更新は2026年11月8日です(更新履歴:pengolin.io/updates.html)。
・診断結果(見つかった項目/AIの対策提案)
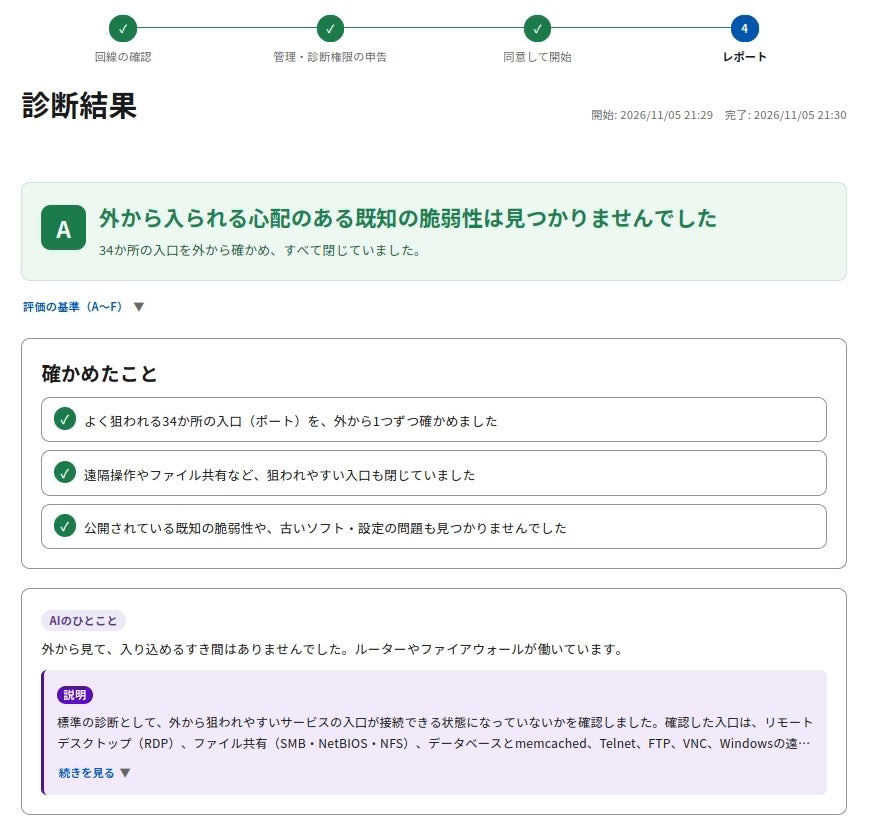
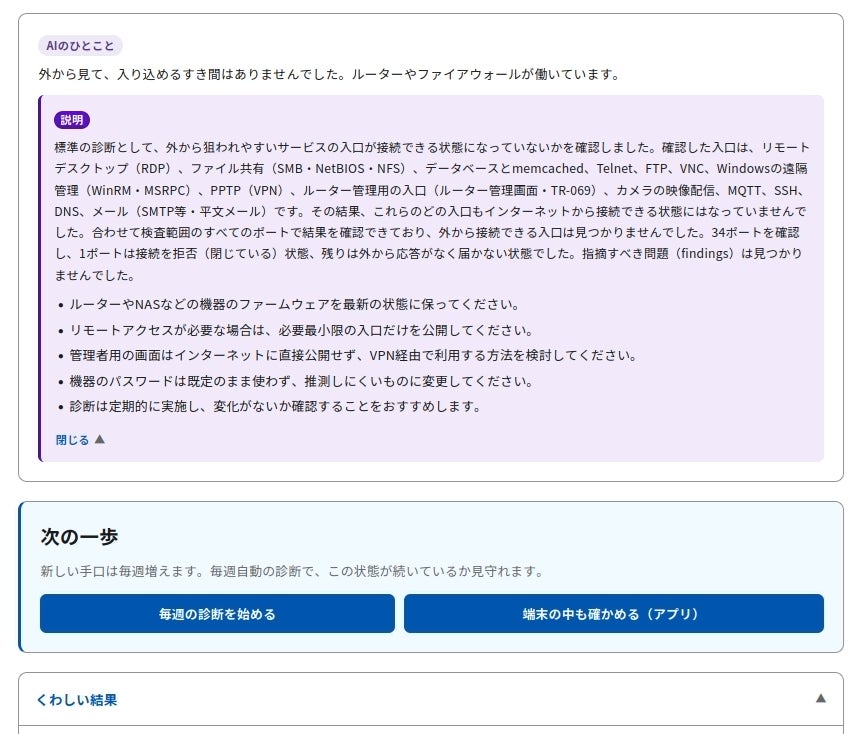
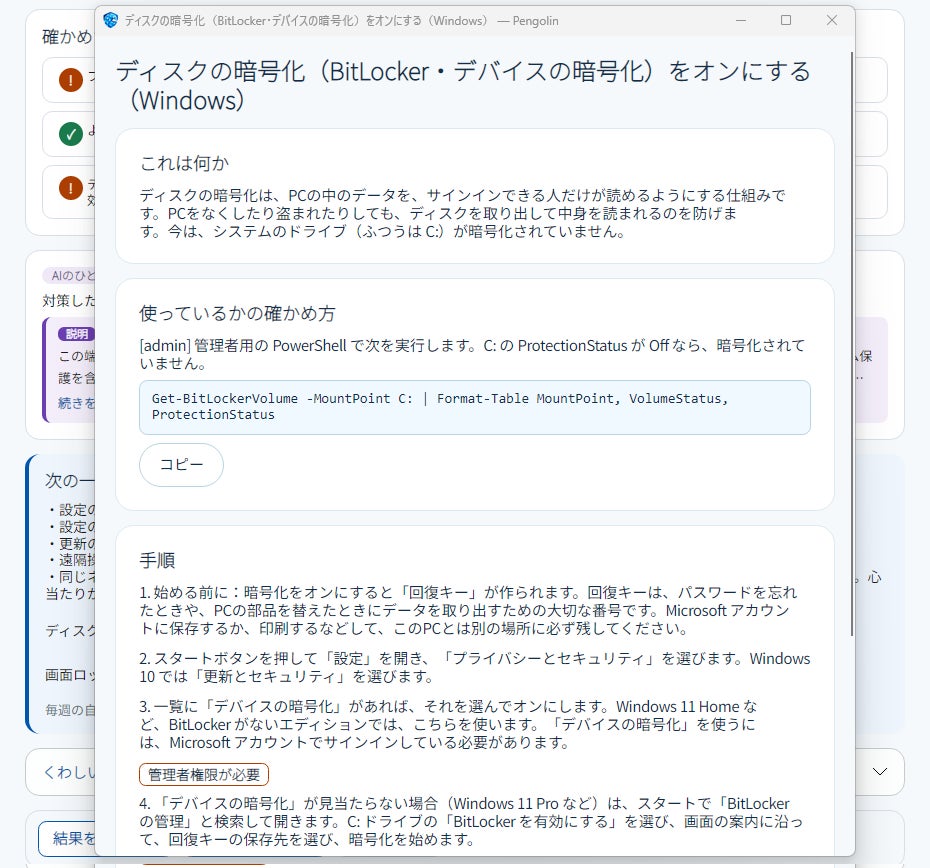
診断が終わると、見つかった項目と、AIによる対策の提案が表示されます。何をすればいいかが、分かりやすく確認できます。
結果は、A〜Fの評価と、根拠つきのレポートで見られます。項目ごとに、確かめた根拠、AIの診断、対策が並びます。確かめた情報が足りないときは、評価を保留します。レポートは全文のコピーや保存で共有でき、メールでの配信や前回との差分で、直ったかどうかも確かめられます。
診断に使うAIは、大規模モデル GLM-5.3 です。何が危ないのか、なぜ危ないのか、どう直せばよいのかまで、丁寧に解説します。
・マイページ
ログインすると、診断結果はマイページに保存され、あとから見返せます。回線ごとの状態、過去のレポートと差分、残りの回数、月額の状況と解約も、まとめて管理できます。
料金プラン
- 無料診断(2回まで):1回目は登録不要、2回目は登録して使えます。1回目で脆弱性を見つけ、直したあと、2回目で直ったことを確かめられます。
- 毎週自動(月980円)[おすすめ]:週1回自動で診断し、結果が毎回メールで届きます。手動診断も月8回までできます。診断項目は常に更新されるので、無料診断のあとは、こちらがおすすめです。
- 単発診断(1回980円):必要なときだけ確かめたい方に。
まずは初回の無料診断から。登録はいりません。
ご支援のお願い
今回のクラウドファンディングのご支援は、サーバーなどの設備費と、診断を続けるための運用に使わせてください。
診断のAIは、外部のサービスに頼らず、自分で用意した専用の機材で動かします。調べる相手のネットワークの情報を、外に出したくないからです。機材を動かし続けるための費用が、毎月かかります。
・機材:約300万円を4年(パソコンの耐用年数)で割って、月あたり約62,500円
・電気代:24時間動かし続けて、月あたり約6,000〜11,000円
・合計:月あたり約7万円
目標の7万円は、約1か月分の運用費にあたります。始めた直後のいちばん大事な時期に、多くの方に使っていただけると見込んでいます。そのときに止まらず、遅くならず、きちんと動かし続けるための7万円です。
目標を超えたご支援は、その先の運用費と、診断の質を上げるために使います。診断できる項目を増やし、結果をもっと分かりやすくしていきます。
CAMPFIREで支援すると
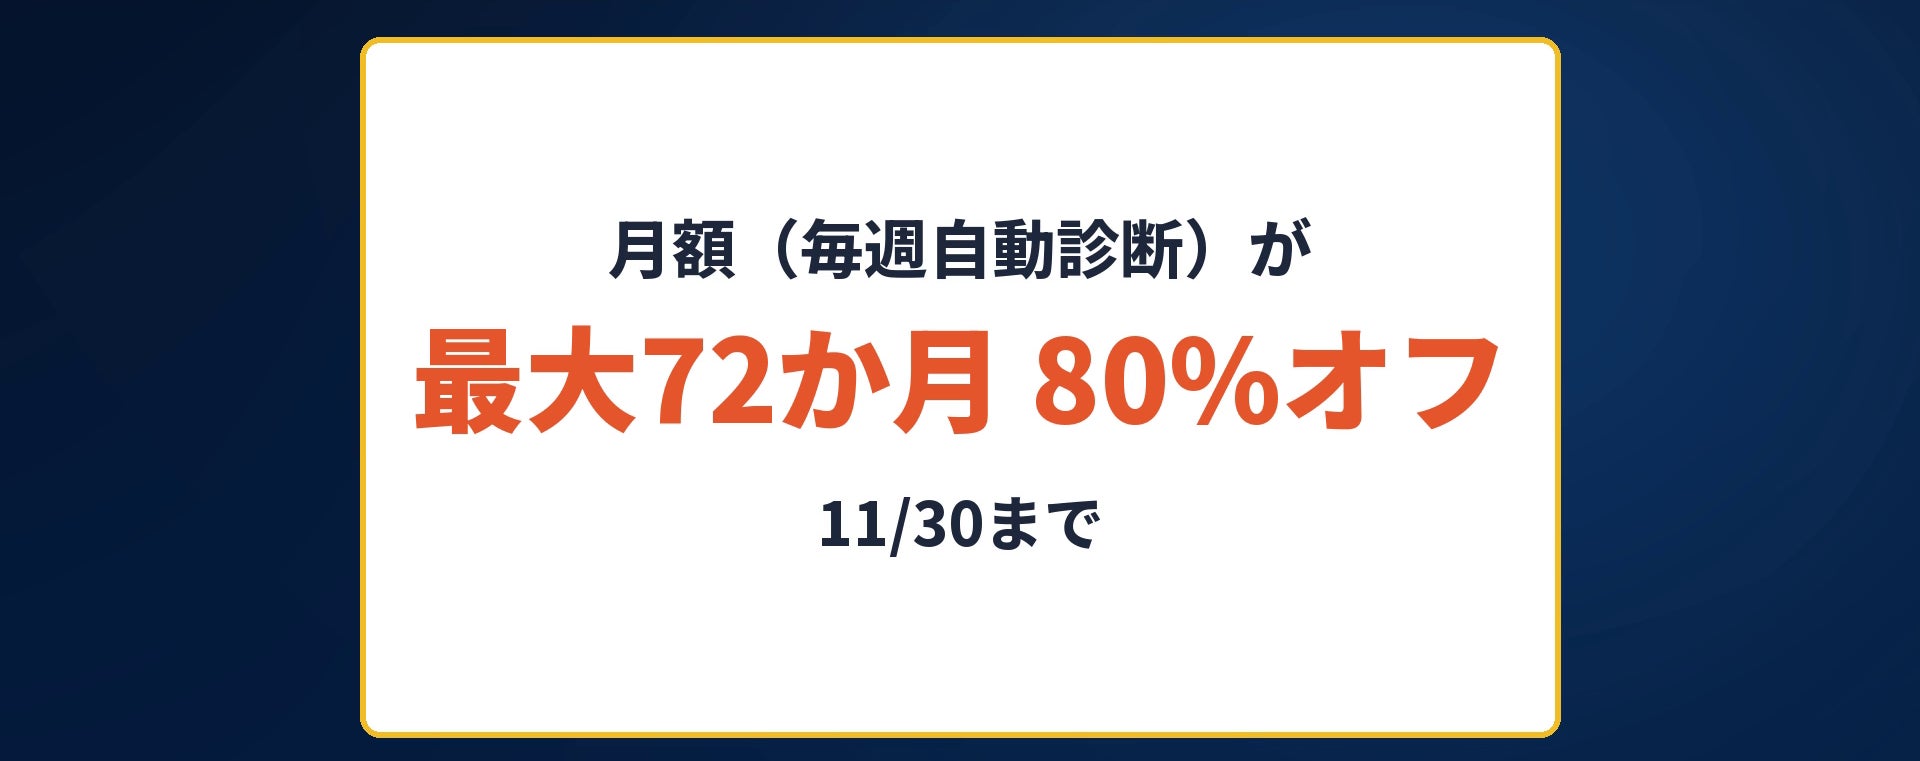
CAMPFIREで支援すると、月額(毎週自動診断)が最大72か月80%オフになります。
CAMPFIREは、11月30日までです。
スケジュール
2026年11月5日:サービス開始、クラウドファンディング開始
2026年11月30日:クラウドファンディング終了
2026年12月以降:リターンのご提供
今後の活動
・サイバーセキュリティ情勢に応じて、診断の確認項目を定期的に見直します。
・診断結果の見方と、直し方の手順の案内を、利用者の声をもとに分かりやすくしていきます。
最後に
ネットワークセキュリティは、本来、すべての人にとって大切なものです。それなのに、複雑さや専門性の高さで、多くの人が対応をあきらめています。その「あきらめ」を「安心」に変えたい。そこからPengolinの開発が始まりました。
新しい脆弱性に追いつき続ける診断を、これからも。応援もできて、お得に診断。
ご支援をよろしくお願いします。
詳しくは
検査項目一覧:pengolin.io/checks.html
照合CVE(共通脆弱性識別子)一覧:pengolin.io/cves.html
サービス紹介・料金:pengolin.io
料金プラン:pengolin.io/pricing.html
よくある質問:pengolin.io/faq.html
運営者・特商法表記:pengolin.io/tokushoho.html
プライバシーポリシー:pengolin.io/privacy.html
お問い合わせ:pengolin.io/contact.html
コメント
もっと見る