こんにちは。DEN開発者の藤です。
今日は、モニターユーザーからいただいた「正直な指摘」と、それに対する私の考えをお伝えします。
「ログインの手順が多すぎて、面倒です」
モニター版を使ってくださっている方から、こんな指摘をいただきました。
DENにログインするには、現在以下の手順が必要です。
① メールアドレス+パスワード
② 復旧キーA(Piece A)の入力
③ 生体認証(指紋・顔認証)
確かに、一般的なサービスと比べると手順が多い。ご不便をおかけしていることは、素直に申し訳ないと思っています。
でも、ここがDENのセキュリティの核心なのです。
なぜこんなに複雑なのか——「漏れても安全」な設計
昨今、企業からの情報漏洩ニュースが後を絶ちません。「会員情報が外部に流出した可能性があります」というお知らせを、一度は見たことがあるはずです。
DENが扱うのは、銀行口座・暗号資産・パスワードという、人生で最も重要な情報です。「漏れないようにする」だけでは不十分。「漏れても安全」な設計が必要だと考えました。
DENの3層セキュリティを、平たく説明します
【攻撃パターン①】DENのサーバーが外部からハッキングされた場合
DENのサーバーには「メールアドレス+パスワード+復旧キーB」が保管されています。仮にこれが全部盗まれたとしても——
復旧キーA(Piece A)はお客様の手元にあり、DENのサーバーには一切保存していません。Piece Aがなければログインできないため、第三者は侵入できません。
【攻撃パターン②】盗んだデータを解読しようとした場合
お客様の情報はAES-256-GCMという強力な暗号化技術で守られています。仮にデータが流出しても、見えるのは無意味な数字の羅列だけ。
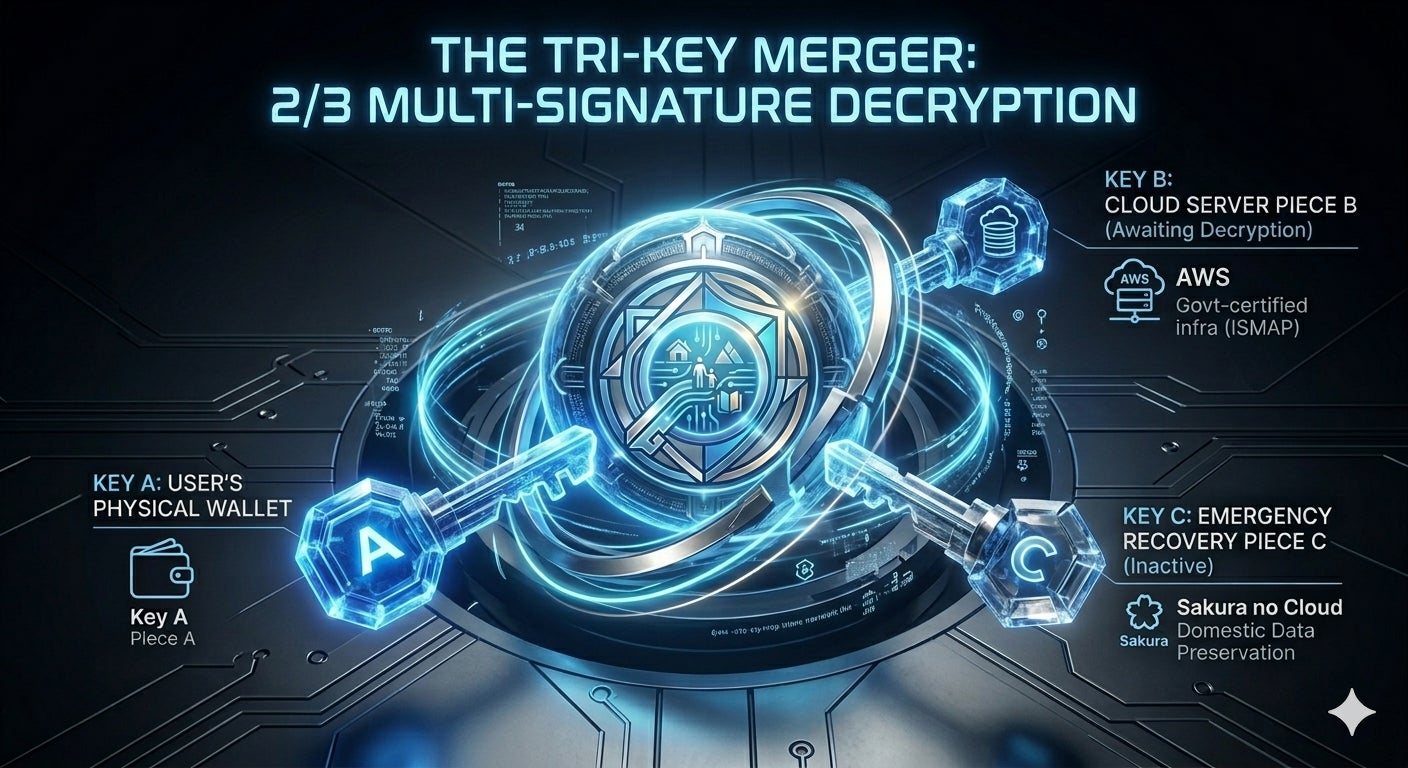
この暗号を解くには、お客様の復旧キーA(Piece A)とシステム側の復旧キーB(Piece B)の2つが揃う必要があります。これが「秘密分散(Shamir 2-of-3)」という技術です。
【攻撃パターン③】弊社の悪意ある内部スタッフが、Piece BとPiece Cを盗んだ場合
最後の砦が生体認証です。たとえ内部スタッフがPiece BとPiece Cを不正に入手したとしても、お客様の指紋・顔認証は再現できません。ログイン不可能です。
つまり、こういうことです
外部ハッカー → Piece Aがないのでログイン不可
データ解読 → 2つのPieceが揃わないので復号不可
内部不正 → 生体認証ができないのでログイン不可
ログインの手順の多さは、この3層の守りを実現するための構造です。
モニターユーザーへのお願いと、今後の改善方針
ご不便をおかけしていることは事実です。本格版に向けて、ログイン体験をできる限りスムーズにする改善を検討しています。ただし、セキュリティの本質的な構造は維持します。
「面倒だ」という正直な声が、DENをより良くしてくれています。モニターに参加してくださっている皆さんに、改めて感謝します。
SUNNY A株式会社
代表取締役 藤正樹